Compliance-Fit
WarumComplianceumgangen wird.
Wo Compliance-Prozesse wiederholt umgangen werden, liegt die Ursache häufig weniger in fehlender Disziplin als im Prozessdesign: Der Prozess passt nicht zu der Art, wie ein Unternehmen tatsächlich arbeitet.
Phänomen
Formal geregelt, im Betrieb aufwendig.
Kundenanforderungen
Security Reviews und Sicherheitsfragebögen regulierter Kunden binden Fachkräfte aus Engineering und Betrieb. Vertragsabschlüsse verzögern sich um Wochen, weil die Antworten aus mehreren Teams zusammengetragen werden müssen.
Audits
Vor einem Audit ist die zuständige Person über Wochen mit der Suche nach Nachweisen beschäftigt. Die Abläufe haben sich seit dem letzten Audit verändert, die Dokumentation wurde aber nicht angepasst.
Verantwortung
Zuständigkeiten sind formal klar verteilt. Der zuständigen Rolle fehlt jedoch der Zugang zu den Informationen und Entscheidungen, die ihre Aufgabe voraussetzt.
Mit jedem regulierten Kunden und jeder neuen Vorgabe wie DORA oder NIS2 nimmt dieser Aufwand zu.
Ursache
Zwei Realitäten eines Prozesses.
Work-as-Imagined
Vorgesehener Ablauf
Neue Software wird angemeldet, geprüft und freigegeben, bevor sie eingesetzt wird.
- Anmeldung
- Sicherheitsprüfung
- Datenschutz und Recht
- Freigabe
- Einsatz
Work-as-Done
Beobachteter Ablauf
Ein Team erprobt die Software zunächst. Geprüft wird erst, wenn eine Bestellung nötig ist, und Compliance erfährt am Ende davon.
- Empfehlung im Team-Chat
- Testzugang
- Einsatz im Team
- Bestellung über den Einkauf
- Meldung an Compliance
Aufschlussreich wird die Differenz dort, wo sie sich wiederholt. Eine Abweichung, die viele Beteiligte unabhängig voneinander wählen, sagt wenig über individuelles Verhalten und viel über den Prozess. Schulungen, strengere Vorgaben oder zusätzliche Formulare setzen deshalb an der falschen Stelle an.
Wiederkehrende Abweichung ist ein Befund über das Prozessdesign, nicht über die Menschen.
Ansatz
Compliance-Fit als Gestaltungsziel.
Richtlinienvorlagen, Standard-Frameworks und die Voreinstellungen von Compliance-Software beschreiben ein durchschnittliches Unternehmen. Wo Compliance die Eigenheiten eines konkreten Unternehmens nicht berücksichtigt, steht sie neben dem Unternehmen statt darin, und die Differenz wird im Alltag von Hand ausgeglichen.
Compliance-Fit bezeichnet, wie gut Compliance zum Geschäftsmodell und zur tatsächlichen Arbeitsweise eines Unternehmens passt. Der Begriff überträgt den Strategic Fit aus der Strategieforschung auf Compliance. Hoher Compliance-Fit zeigt sich daran, dass Nachweise im laufenden Betrieb entstehen und dieselbe Information nicht mehrfach erhoben wird.
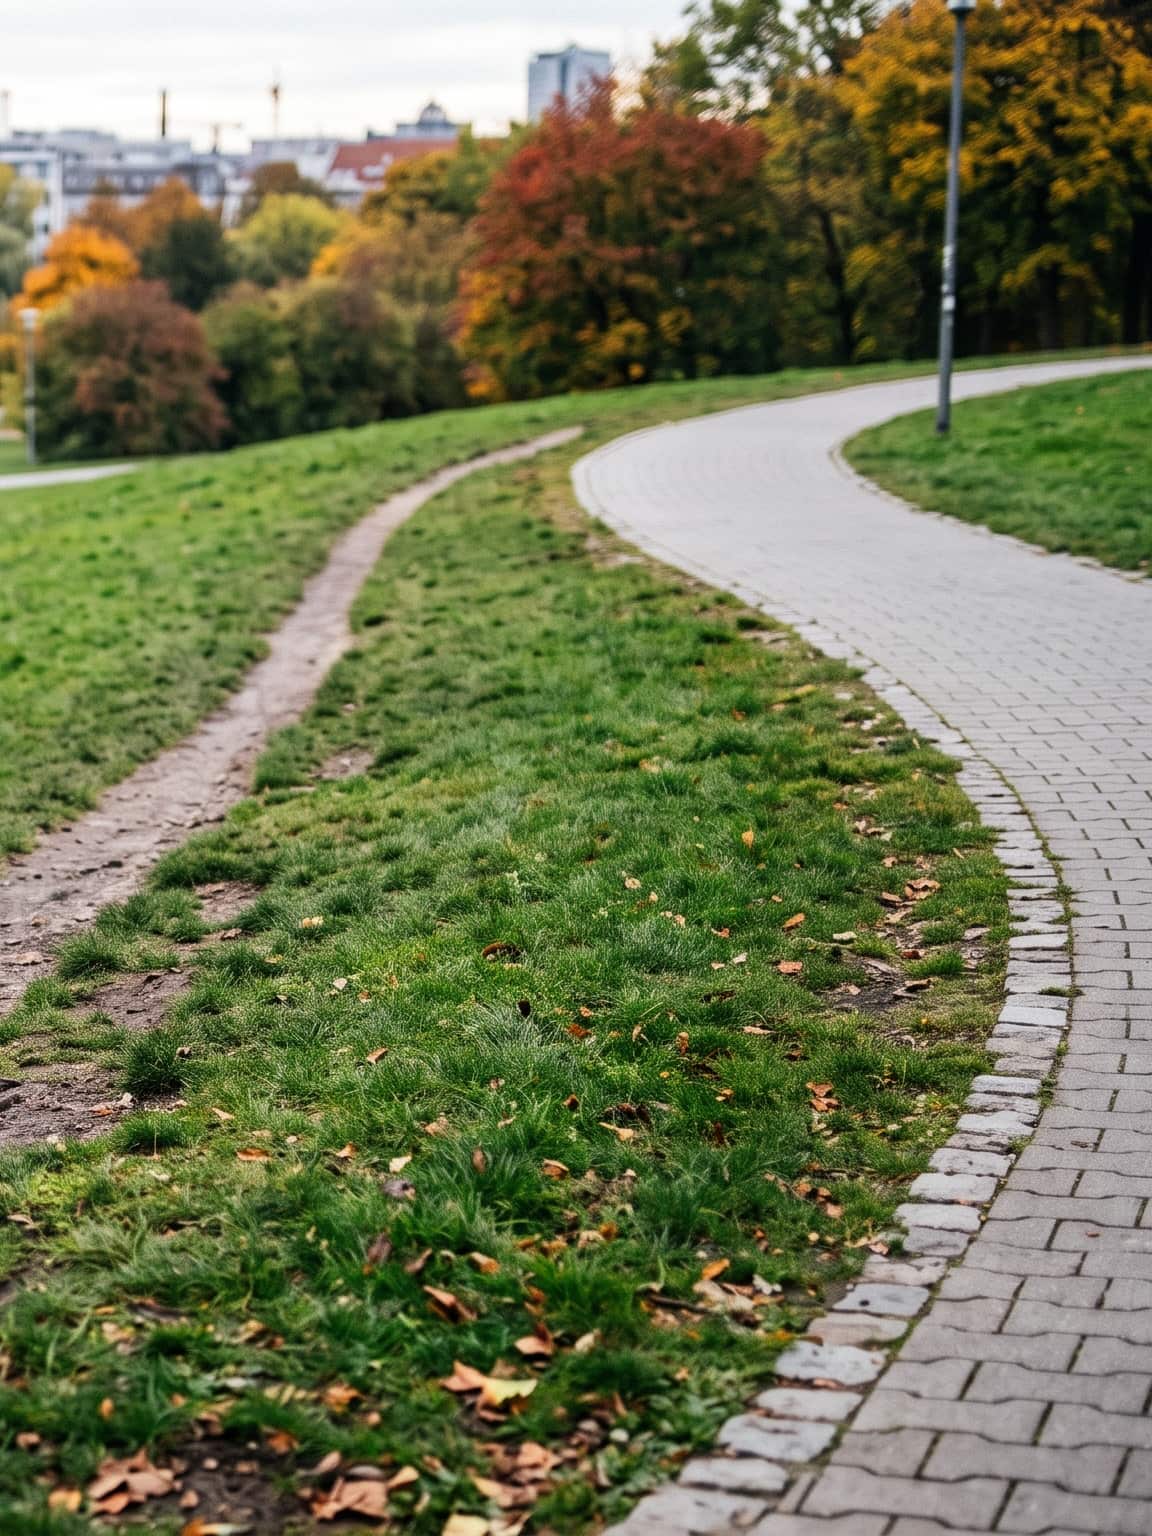
Desire Path Process Design, benannt nach den Trampelpfaden der Stadtplanung, ist der methodische Weg dorthin. Der Ansatz untersucht, wo Arbeit, Informationen und Entscheidungen tatsächlich entstehen, und verankert notwendige Kontrollen an den Stellen, an denen die Arbeit ohnehin vorbeiführt. Die Ausgangsfrage lautet deshalb nicht, wie sich Arbeitsweisen ändern lassen, sondern welche Änderung überhaupt erforderlich ist.
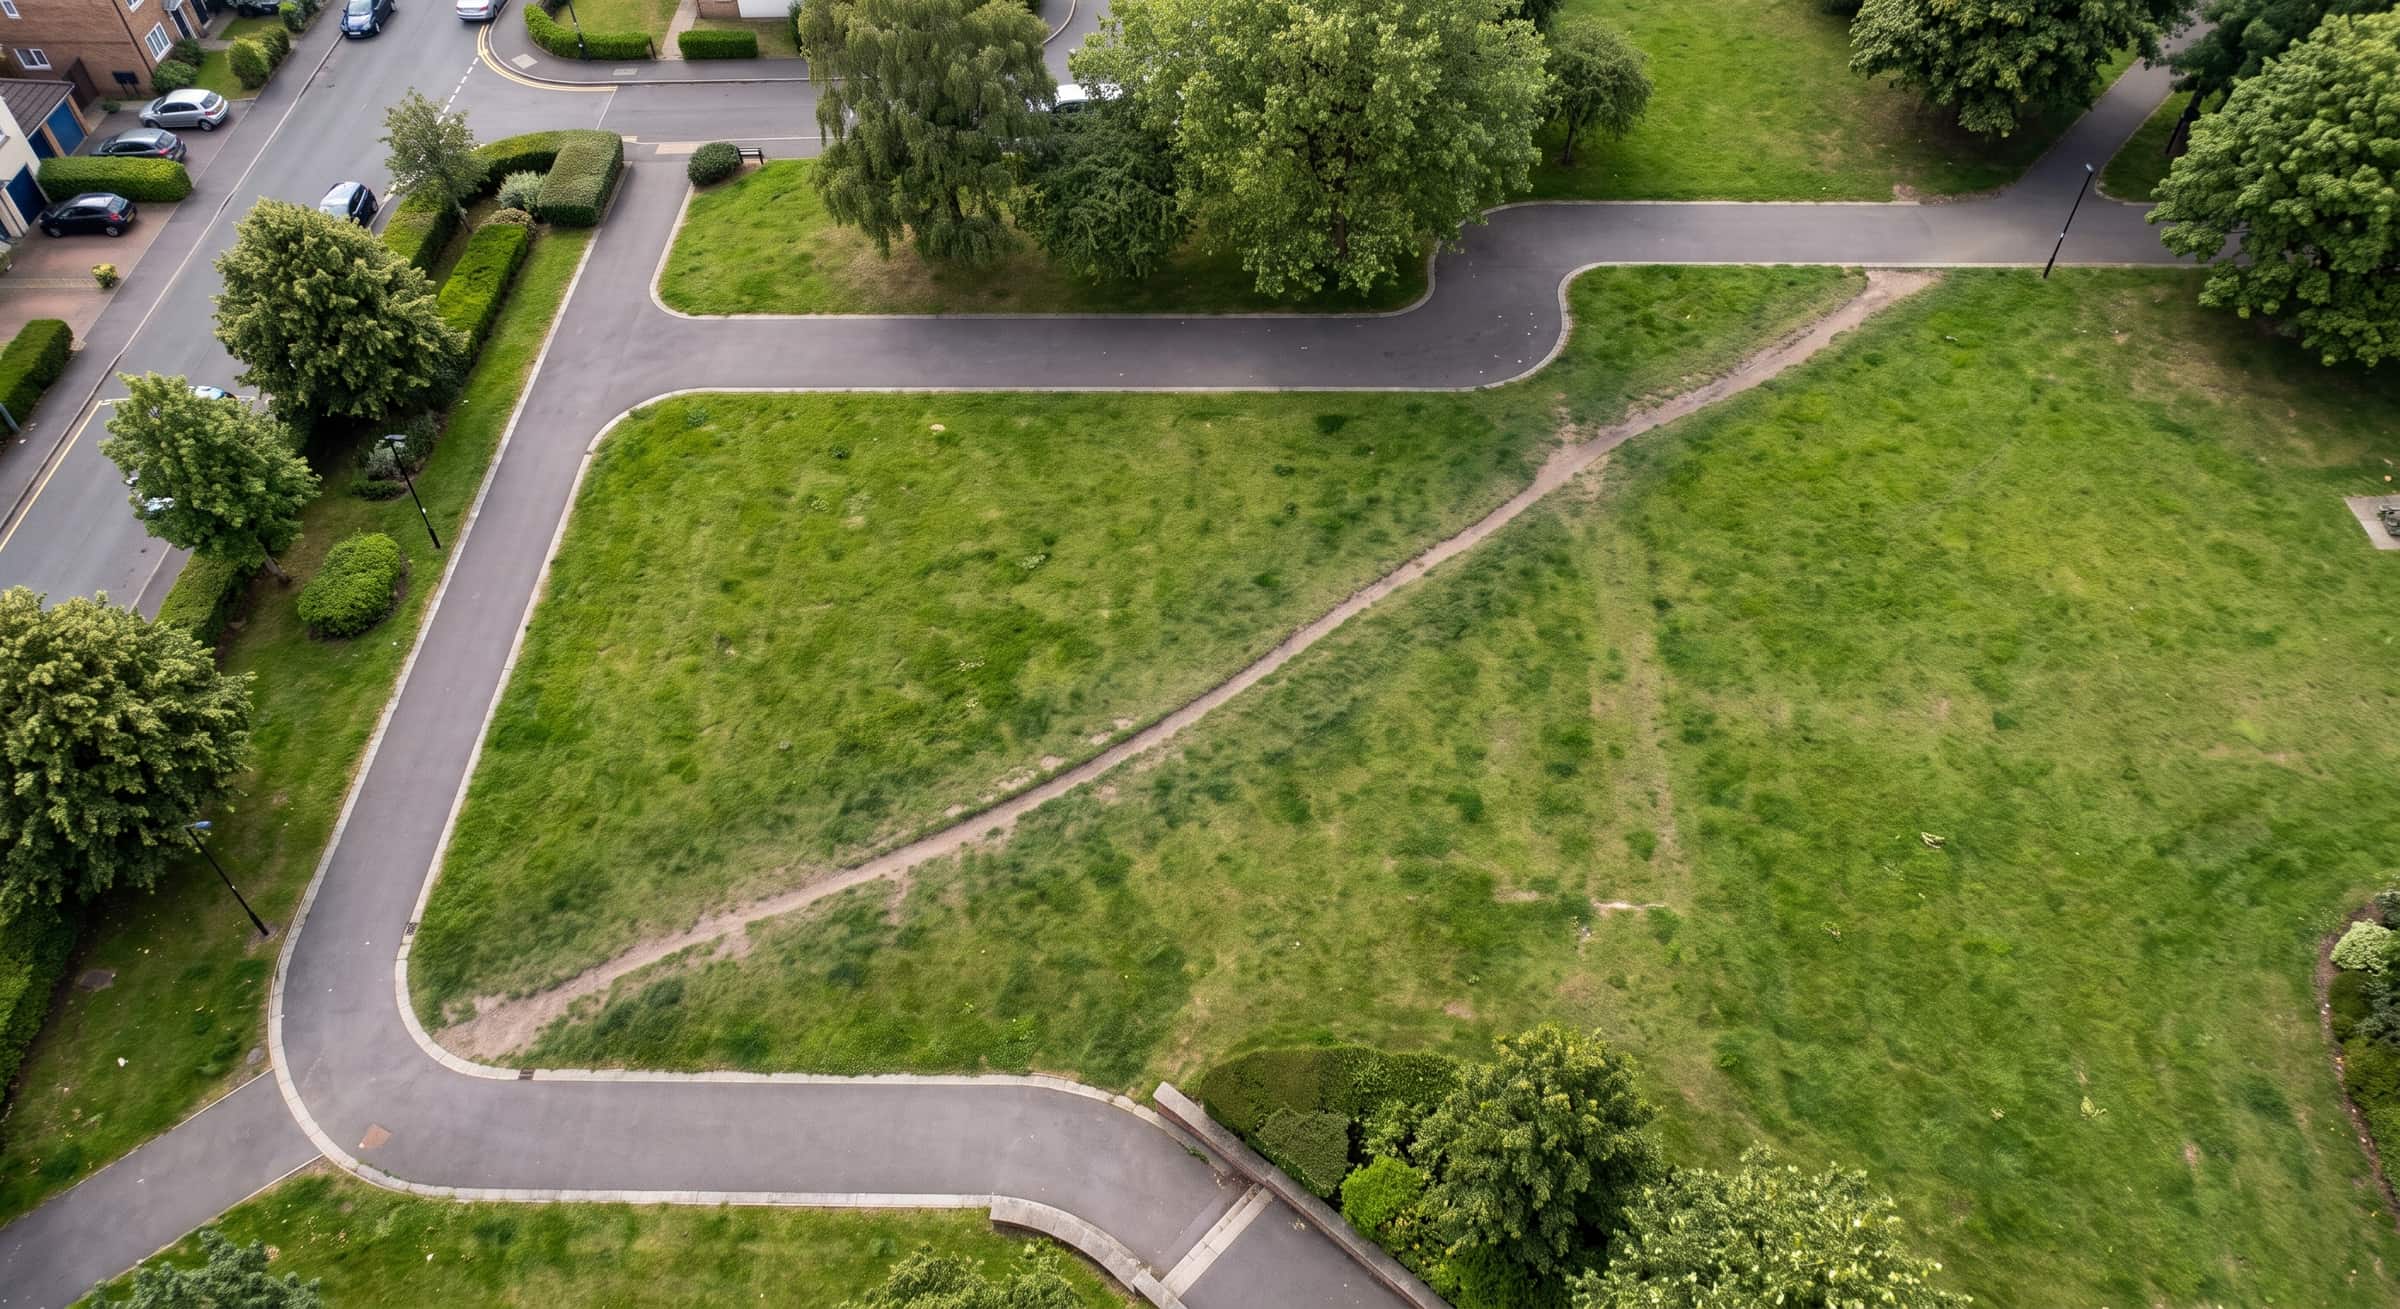
Ein Workaround ist dabei ein Befund, keine Erlaubnis. Notwendige Kontrollen und regulatorische Anforderungen bleiben Designbedingungen.
Grundlagen
Begriffe und Quellen.
Was bedeuten Work-as-Imagined und Work-as-Done?
Work-as-Imagined ist die Arbeit, wie sie in Prozessen und Richtlinien beschrieben ist, Work-as-Done die Arbeit, wie sie unter realen Bedingungen tatsächlich stattfindet.
Die Unterscheidung stammt aus der Sicherheitsforschung. Erik Hollnagel: Safety-I and Safety-II. The Past and Future of Safety Management. Ashgate, 2014.
Die Organisationsforschung beschreibt ein verwandtes Verhältnis für Routinen, die eine beschriebene Form und eine gelebte Ausführung haben. Martha S. Feldman, Brian T. Pentland: Reconceptualizing Organizational Routines as a Source of Flexibility and Change. Administrative Science Quarterly 48 (1), 2003, S. 94–118.
Was ist Compliance-Fit?
Compliance-Fit bezeichnet, wie gut die Compliance eines Unternehmens zu seinem Geschäftsmodell und zu seiner tatsächlichen Arbeitsweise passt.
Der Begriff überträgt den Strategic Fit aus der Strategieforschung auf Compliance. Danach entstehen Wettbewerbsvorteile weniger aus einzelnen effizienten Tätigkeiten als daraus, dass Tätigkeiten zusammenpassen und sich gegenseitig verstärken.
Was ist ein Desire Path?
Ein Desire Path ist ein wiederkehrendes Muster tatsächlicher Arbeit, das entsteht, wenn Menschen unter realen Bedingungen ein Ziel verfolgen, vergleichbar dem Trampelpfad neben einem angelegten Weg.
Der Begriff stammt aus Stadtplanung und Landschaftsarchitektur. Ein Desire Path ist weder Regelverstoß noch Lösung, sondern ein Hinweis darauf, wo ein Prozess nicht zur Arbeit passt.
Anwendung
Erkenntnisse entstehen am konkreten Ablauf.
Geeignet sind Abläufe, die regelmäßig Reibung erzeugen, etwa die Einführung neuer Software, die Beantwortung von Sicherheitsfragebögen oder die Vorbereitung eines Audits.